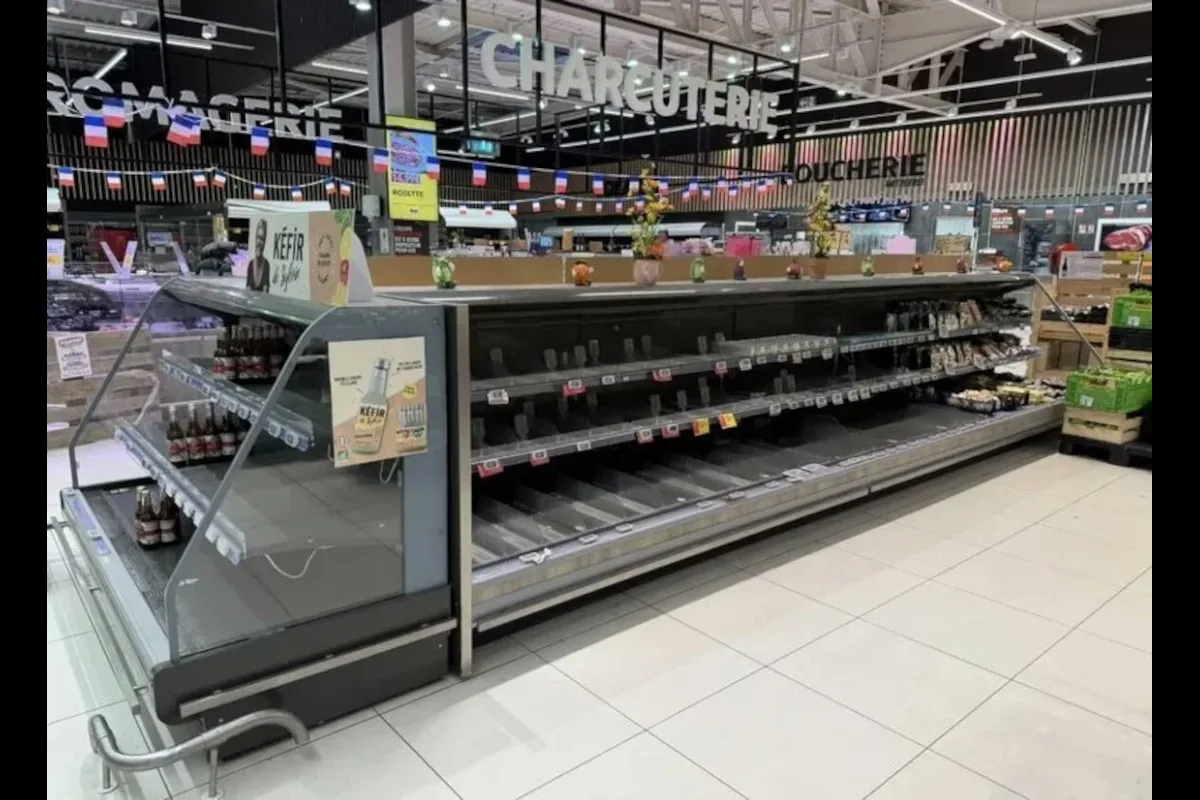
Una ofensiva informática contra los sistemas de refrigeración de cientos de supermercados franceses provocó el calentamiento de neveras y congeladores durante la noche del 11 al 12 de octubre de 2026. La alteración de los equipos obligó a establecimientos de distintas cadenas a retirar y destruir productos frescos y congelados que perdieron la cadena de frío.
El ataque afectó a supermercados de Intermarché, Netto, Coopérative U, Carrefour, E.Leclerc y Monoprix. Las cifras reportadas variaron según la cadena y la fuente, pero los primeros balances apuntaron a varios cientos de establecimientos con problemas en sus instalaciones frigoríficas.
La particularidad del incidente fue que los atacantes no necesitaron ingresar físicamente a las tiendas para provocar daños. Según los reportes, manipularon a distancia los sistemas informáticos que regulan la temperatura de los equipos y activaron funciones que normalmente se utilizan para eliminar el hielo acumulado en los circuitos de refrigeración.
En los establecimientos afectados, algunos equipos alcanzaron temperaturas cercanas a los 50 grados centígrados. El grupo propietario de Intermarché informó que las unidades afectadas en sus tiendas permanecieron a esa temperatura durante unas seis horas, un periodo suficiente para comprometer la conservación de los alimentos.
La alteración de los sistemas dejó fuera de servicio vitrinas refrigeradas, cámaras frigoríficas y congeladores. Los establecimientos tuvieron que retirar mercancías para evitar que productos cuya conservación ya no podía garantizarse llegaran a los consumidores. La medida afectó especialmente a alimentos frescos y congelados.
El grupo Les Mousquetaires, propietario de Intermarché y Netto, informó que alrededor de 300 establecimientos de esas dos enseñas resultaron afectados. Otros reportes situaron el número de tiendas de Intermarché directamente afectadas por el calentamiento entre 150 y 200, una diferencia que puede responder a los distintos criterios utilizados para contabilizar las incidencias.
Coopérative U informó de afectaciones en cerca de un centenar de puntos de venta. E.Leclerc confirmó problemas en varios establecimientos, mientras que los reportes iniciales también incluyeron alrededor de 80 supermercados Carrefour y unos 30 locales de Monoprix. Las cifras correspondían a los primeros balances divulgados el 12 de octubre. <Cite refs={[“turn235073search1″,”turn235073search12”]}/>
Las pérdidas económicas todavía no estaban consolidadas. Algunas estimaciones de la prensa francesa apuntaron a daños de varios millones de euros para el sector, mientras que representantes de la distribución advirtieron sobre la magnitud del desperdicio de mercancía y los costos derivados de la recuperación de los equipos.
La investigación se centró en los sistemas de control de refrigeración de la empresa danesa Danfoss, fabricante de equipos y soluciones informáticas utilizados para gestionar instalaciones de frío comercial. Las primeras informaciones señalaron que los atacantes habrían explotado vulnerabilidades de versiones antiguas del software de control.
Danfoss indicó que buena parte de las unidades afectadas correspondían a productos obsoletos que habían llegado al final de su vida útil y ya no recibían actualizaciones de software ni de seguridad. La compañía aseguró que recomendaba a sus clientes mantener actualizados los sistemas compatibles y migrar los equipos antiguos a soluciones más recientes.
El antecedente resulta relevante porque la empresa había publicado el 1 de agosto de 2026 una alerta después de corregir una vulnerabilidad de seguridad en determinados programas. La advertencia instaba a los clientes a instalar las actualizaciones disponibles, aunque todavía debía establecerse con precisión cómo se produjo el acceso en cada establecimiento afectado.
El mecanismo descrito en los reportes consistió en aprovechar los controles digitales de las instalaciones para activar ciclos de descongelación de manera remota. Una función diseñada para retirar el hielo de los equipos habría sido utilizada para elevar la temperatura durante varias horas, transformando los sistemas de conservación en una fuente de calor.
El incidente expuso los riesgos de mantener conectados a redes informáticas equipos industriales que no reciben actualizaciones de seguridad. En este caso, una vulnerabilidad en sistemas de control de refrigeración pudo tener consecuencias materiales sobre productos, inventarios y operaciones comerciales, sin que el objetivo principal fuera necesariamente robar información personal o financiera.
Los reportes iniciales no indicaron que el ataque tuviera como consecuencia principal una sustracción masiva de datos. El daño más visible fue físico y económico: la pérdida de mercancías y la interrupción del funcionamiento normal de las instalaciones. La ausencia de un robo de datos confirmado no reduce la gravedad de una intrusión capaz de alterar equipos industriales.
La fiscalía de París abrió una investigación para determinar las circunstancias del ataque y establecer posibles responsabilidades penales. Las autoridades francesas también movilizaron a la Agencia Nacional de Seguridad de los Sistemas de Información, conocida como ANSSI, para examinar el incidente desde el punto de vista de la ciberseguridad.
Hasta los primeros reportes del 12 de octubre, no se había identificado públicamente a los responsables ni se conocía una reivindicación confirmada. Por esa razón, no había elementos suficientes para atribuir la operación a un grupo criminal específico, a un Estado o a una organización que actuara por motivos políticos.
La amplitud del incidente también puso en discusión la seguridad de los proveedores tecnológicos compartidos por numerosas empresas. Cuando distintas cadenas utilizan equipos o programas similares, una misma vulnerabilidad puede abrir una vía de acceso a múltiples establecimientos, aunque cada tienda tenga una administración y una infraestructura comercial diferentes.
El caso ilustra una modalidad de ataque contra la tecnología operativa, es decir, los sistemas informáticos que supervisan o controlan procesos físicos. A diferencia de una intrusión limitada a correos electrónicos o bases de datos, la manipulación de estos sistemas puede modificar temperaturas, detener maquinaria o alterar servicios de los que dependen actividades cotidianas.
El riesgo no se limita a los supermercados. Instalaciones de agua, energía, transporte, hospitales y producción industrial también emplean sistemas digitales para controlar equipos físicos. Si esos sistemas tienen vulnerabilidades y carecen de medidas de protección suficientes, una intrusión informática puede generar consecuencias que trascienden la pérdida de información.
En el sector alimentario, además, la seguridad informática está relacionada con la seguridad sanitaria. Cuando se pierde la cadena de frío, las empresas no pueden dar por garantizada la conservación de los productos. Retirarlos y destruirlos puede representar una pérdida económica considerable, pero evita que mercancías potencialmente inseguras vuelvan a ponerse a la venta.
La respuesta de las cadenas afectadas incluyó la revisión de las instalaciones y la retirada de los alimentos comprometidos. El restablecimiento del servicio exigía comprobar que los sistemas de control funcionaran correctamente y que los productos almacenados cumplieran las condiciones necesarias antes de reanudar la venta de mercancía refrigerada.
El incidente también reabrió el debate sobre las responsabilidades de fabricantes y usuarios en el mantenimiento de sistemas conectados. Los fabricantes deben informar sobre vulnerabilidades y ofrecer actualizaciones durante el periodo de soporte de sus productos, mientras que las empresas usuarias deben evaluar los riesgos de mantener equipos obsoletos y limitar el acceso remoto a los controles industriales.
En este caso, el hecho de que se mencionaran sistemas antiguos de Danfoss no demuestra que el fabricante haya ejecutado el ataque ni permite atribuirle automáticamente responsabilidad por todos los daños. La investigación debe establecer qué vulnerabilidad fue explotada, qué medidas de protección estaban instaladas y si las recomendaciones de seguridad se aplicaron en los establecimientos afectados.
La magnitud de las pérdidas y el número de tiendas implicadas convirtieron el episodio en una advertencia para la distribución francesa. La interconexión de equipos industriales aporta eficiencia y facilita el control centralizado, pero también crea nuevos puntos de exposición si las conexiones remotas y las actualizaciones no se gestionan adecuadamente.
La investigación deberá establecer si los atacantes accedieron directamente a los sistemas de refrigeración, utilizaron credenciales comprometidas o aprovecharon otras debilidades de la infraestructura tecnológica. También tendrá que precisar el alcance definitivo de los daños y si se produjeron incidentes relacionados en otros sectores o países.
El ciberataque del 11 al 12 de octubre mostró que una operación informática puede causar pérdidas materiales sin sustraer dinero de una cuenta ni paralizar una página web. En Francia, la manipulación de los controles de refrigeración convirtió una vulnerabilidad tecnológica en un problema para cientos de supermercados, con alimentos destruidos y pérdidas económicas aún por determinar. La autoría y las responsabilidades seguían bajo investigación.